
零信任已從口號,走向具體的存取管理要求
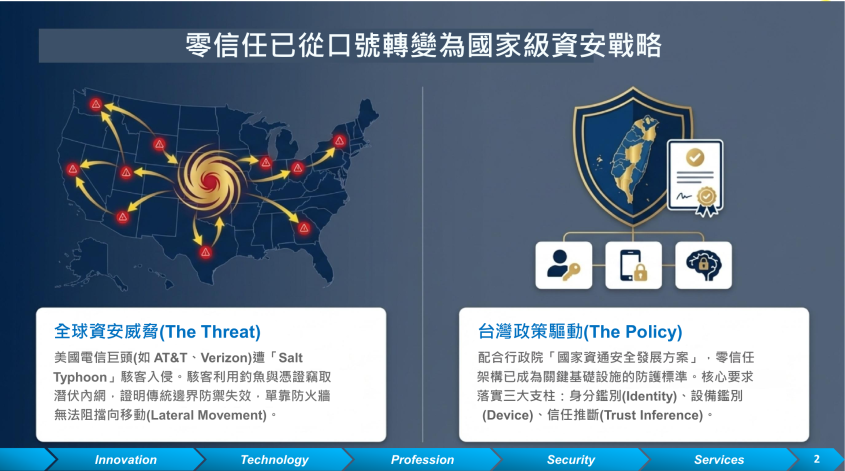
企業的遠端維運常橫跨資訊團隊、系統管理員與委外廠商。當特權帳號多人共用、主機密碼直接交付,或連線僅留下登入紀錄,權限交接與事件調查就容易出現斷點。
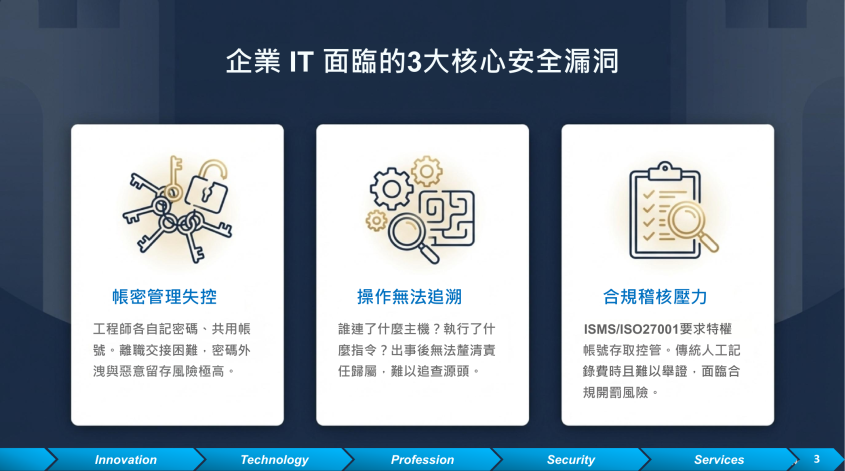
帳密由多人保存或共用,難以掌握實際使用者與存取範圍。
只有登入紀錄,異常時仍難以還原完整的連線與操作過程。
臨時與委外連線頻繁,若授權及操作紀錄分散,查核時需要耗費更多時間彙整。
維運人員由瀏覽器進入 MBS,平台依身分與授權政策代理連線至受管主機,並保存操作及管理事件。
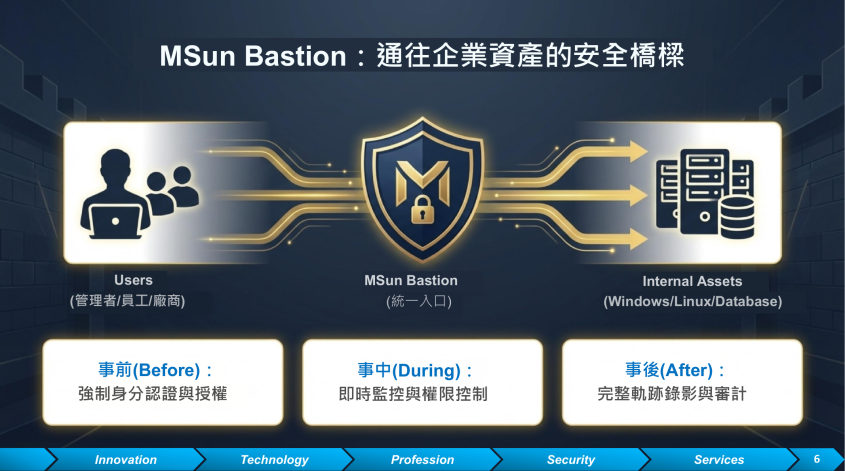
簡報以 Authentication、Authorization、Account、Audit 四個面向,呈現堡壘機管理特權連線的主要能力。各項控制需依組織政策與實際部署設定。
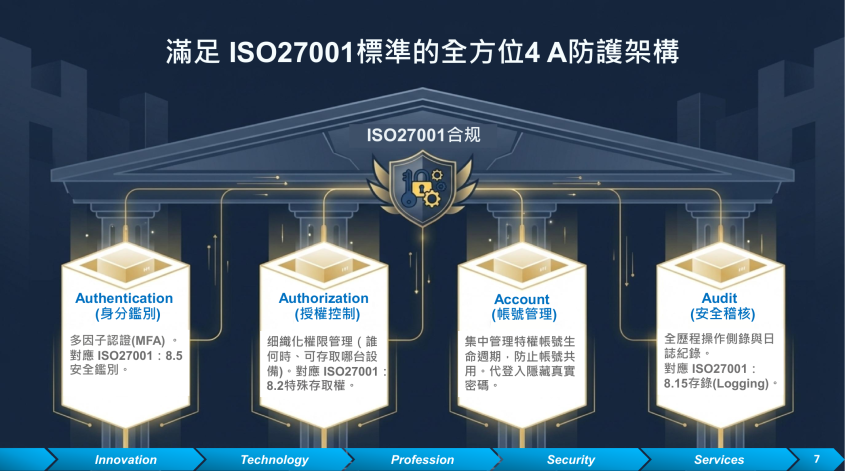
內部管理員、工程師、委外廠商由瀏覽器登入
身分驗證與 MFA
群組授權、審批、代登
會話控管與操作錄影
Windows/Linux 主機
SSH/RDP 遠端維運
本地帳號、LDAP/AD;角色、主機及時段政策。
連線錄影、操作日誌;依設定外送至 Syslog 或外部系統。
確認身分、目標主機與可用時段;敏感連線可先經審批。
平台代登 SSH/RDP,依政策管理會話、剪貼簿與檔案傳輸。
保存錄影與日誌,供回放、調查及稽核查閱。
把日常維運需要的連線、帳密、授權及稽核能力集中管理。
可依政策啟用 TOTP 多因素驗證,並與 LDAP/Active Directory 等既有帳號來源整合。使用者仍需通過平台授權,才能連線至指定主機。
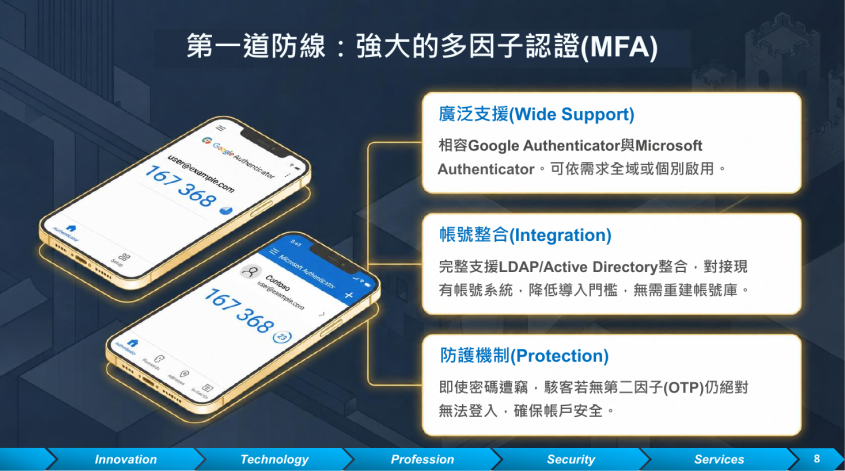
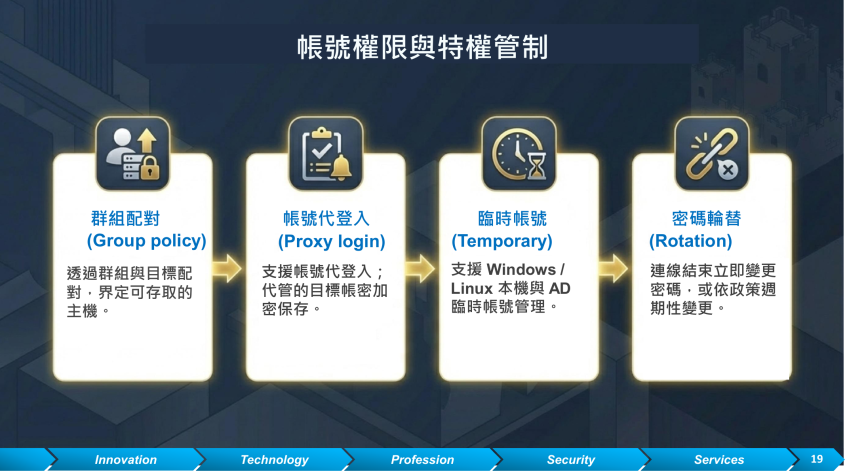
依群組與目標主機設定可用權限,由平台保管並代入受管帳密。簡報亦列出臨時帳號與密碼輪替情境;適用範圍與輪替時機需在導入時確認。
透過 HTML5 Web Console 進行 SSH/RDP 維運,集中管理遠端存取入口。
支援本地帳號、LDAP/AD 與 TOTP,依角色、群組、主機及時段配置權限。
目標帳密集中加密保存,連線時由平台代入,降低直接交付管理密碼的需求。
敏感主機可設定連線審批;臨時權限有明確期限,並可配置緊急連線流程。
控制剪貼簿與檔案傳輸方向;對敏感指令設定偵測與告警規則。
連線錄影支援線上回放及 MP4 匯出;日誌可查詢並依設定外送。
整理主機、連線協定、使用者、委外廠商及帳號來源。
確認部署、網路、驗證、權限矩陣、審批及紀錄保存需求。
測試代登、限時授權、會話控管及錄影回放。
核對權限、紀錄完整性、例外處理與故障回復,再分批納管。
導入時程、支援主機與網路調整依實際環境評估。
快速對照既有環境與管理需求,細節於導入評估時確認。
| 項目 | 型錄所列能力 | 評估時確認 |
|---|---|---|
| 遠端維運 | SSH/RDP、HTML5 瀏覽器介面 | 目標系統版本及網路連通性 |
| 身分來源 | 本地帳號、LDAP/AD、TOTP | 帳號同步與 MFA 政策 |
| 授權 | 群組與主機政策、審批、限時存取 | 角色分工及審批責任人 |
| 帳密 | AES-256 加密代管與代登 | 受管帳號範圍與輪換流程 |
| 會話 | 時長、閒置、剪貼簿與檔案傳輸政策 | 不同角色的例外需求 |
| 稽核 | 錄影、回放、MP4 匯出、日誌外送 | 保存期間、容量與調閱權限 |
| 部署 | 型錄列有虛擬化部署選項 | 資源、網路區域與高可用需求 |
產品能力依正式型錄 v2B 整理;啟用範圍以實際交付版本、授權及部署設定為準。
依維運角色與資產風險,規劃不同的存取政策。
簡報列出企業遠端維運、委外廠商管理、金融與醫療環境,以及 MSP 資訊服務商等情境。下方文字卡片選取其中三類,供初步對照需求;法遵適用性仍須依個案評估。
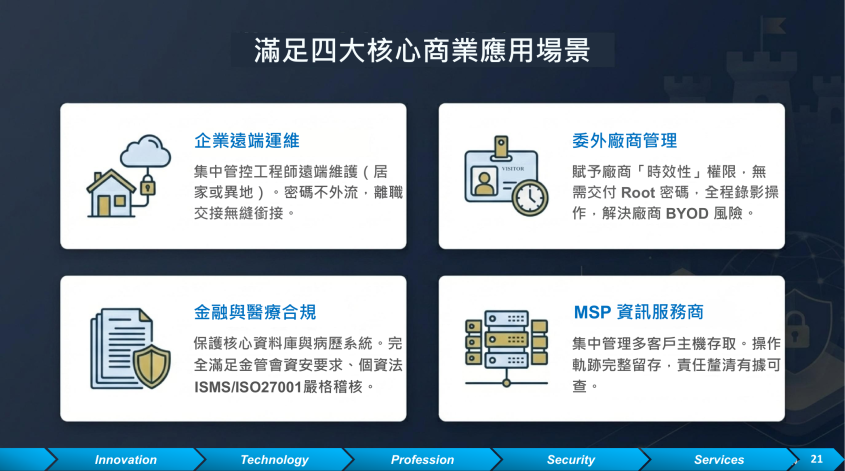
限定主機、時段、期限及審批人;保留核准紀錄、連線與錄影資料。
使用個人身分登入,由平台代登受管帳號,保留使用者與主機的存取對應。
查詢登入、會話及操作紀錄,依保存政策回放連線過程。
上述為產品能力所對應的使用情境,不代表特定客戶案例或量化成效。
MBS 可整合既有 LDAP/AD 作為身分來源;實際帳號同步與權限對應方式需於導入時確認。
採用平台代登時,使用者可在授權範圍內連線,無需直接取得受管帳密;適用帳號與例外流程需先盤點。
型錄列有連線錄影能力,實際錄影政策可依主機與部署設定規劃,並確認保存容量與期間。
可依群組與主機政策設定傳輸方向及剪貼簿使用;應以實際維運流程測試適用規則。
管理者可查詢連線與稽核紀錄,並回放已保存的錄影。調閱權限與保存期限應依組織政策設定。
查看完整功能規格、部署選項與適用情境。


eric@msun.com.tw
320 桃園市中壢區文化二路328號8樓
104 台北市德惠街7-1號8樓820室
(02)2593-6108
(03)433-5560
TOP