2026 ‧ 11 - 03

憑證管理系統

零信任解決方案

MSUN CLMS | CERTIFICATE LIFECYCLE MANAGEMENT

憑證分散難管理?讓申請、續期與派送有章可循

MSun CLMS 憑證生命週期管理系統,協助企業集中掌握網域與 SSL/TLS 憑證狀態,整合 ACME 自動申請與續期、端點定期取證、群組委派及稽核紀錄。讓跨系統、跨團隊的憑證維運流程更清楚,降低人工追蹤與逐台更新的負擔。

ACME 自動化端點定期取證群組委派反向代理與稽核
01 / OVERVIEW

一、方案簡述

公開信任的 TLS 伺服器憑證效期縮短,讓到期追蹤、續期與部署頻率提高。若憑證散落在網域、系統與不同團隊之間,人工維護難以兼顧盤點、交付與稽核。

憑證效期政策

政策衝擊時間軸:倒數 47 天的憑證生存戰

公開信任的 TLS 伺服器憑證效期上限逐步縮短,換證與網域控制驗證的管理頻率隨之提高。原簡報以 398 天、200 天、100 天、47 天四階段說明政策變化。
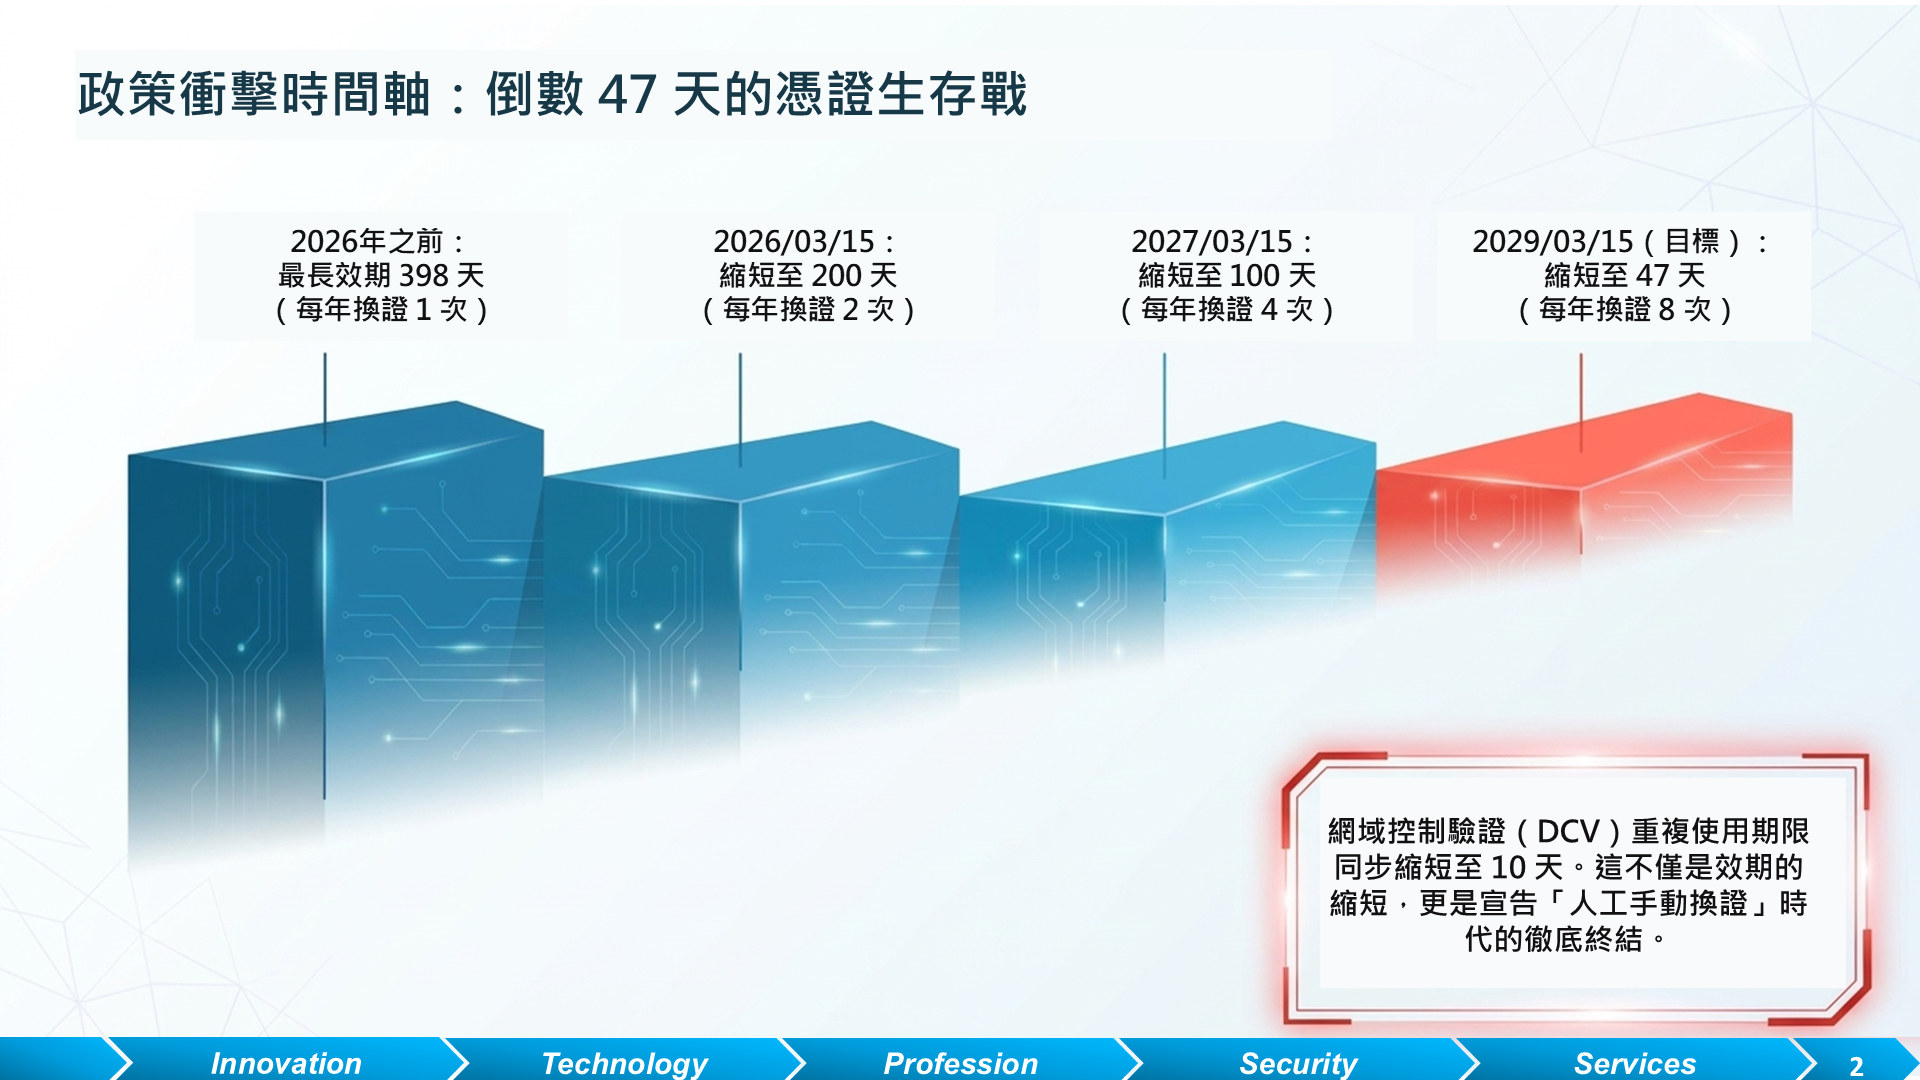
更新後簡報第 2 頁原圖,完整顯示憑證效期上限由 2026 年以前的 398 天,逐步縮短至 200 天、100 天及 47 天的時間軸
2026 年 3 月 15 日以前398 天

2026 年 3 月 15 日以前的效期上限;約每年換證 1 次為簡報示意。

2026 年 3 月 15 日起|目前200 天

憑證效期上限縮短至 200 天;簡報以每年約換證 2 次示意。

2027 年 3 月 15 日起100 天

憑證效期上限縮短至 100 天;簡報以每年約換證 4 次示意。

2029 年 3 月 15 日起47 天

憑證效期上限縮短至 47 天;簡報以每年約換證 8 次示意。

網域控制驗證(DCV)資料的重複使用期限,於 2029 年也將縮短至 10 天。這使人工手動換證更難維持一致的作業節奏。

日期依 CA/Browser Forum TLS Baseline Requirements 核對;每年換證次數僅為示意,實際依憑證效期與部署安排而異。
企業憑證管理痛點

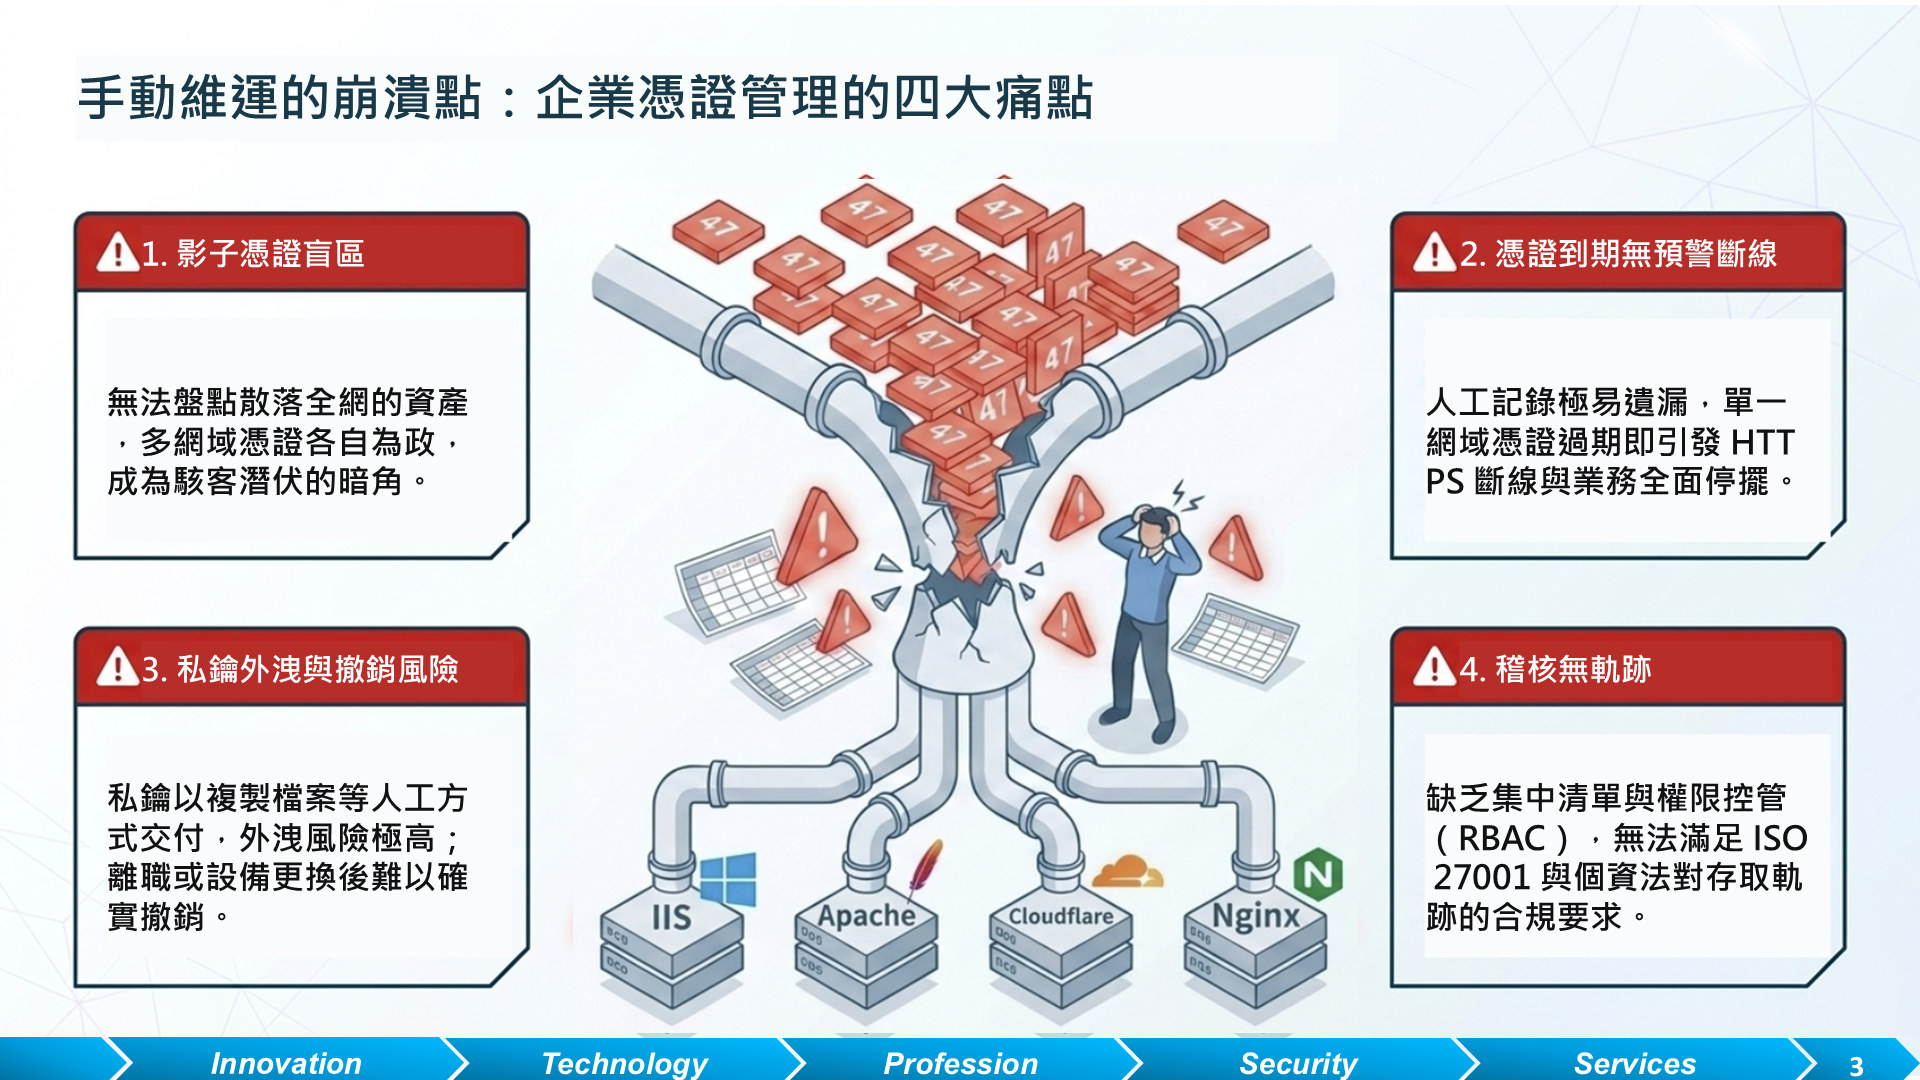
手動維運的崩潰點:企業憑證管理的四大痛點

更新後簡報第 3 頁原圖,完整顯示影子憑證、到期斷線、私鑰外洩與撤銷、稽核無軌跡四項痛點與圖示

一、影子憑證盲區

無法盤點散落全網的資產,多網域憑證各自為政,成為駭客潛伏的暗角。

二、憑證到期無預警斷線

人工記錄極易遺漏,單一網域憑證過期即引發 HTTPS 斷線與業務全面停擺。

三、私鑰外洩與撤銷風險

私鑰以複製檔案等人工方式交付,外洩風險極高;離職或設備更換後難以確實撤銷。

四、稽核無軌跡

缺乏集中清單與權限控管(RBAC),無法滿足 ISO 27001 與個資法對存取軌跡的合規要求。

CLMS MANAGEMENT FLOW

從分散作業,走向可追蹤的憑證管理流程

集中掌握

網域、憑證狀態與到期資訊

自動化維運

ACME 申請與續期、端點定期取證

權責可追溯

群組委派、角色權限與稽核紀錄

02 / ARCHITECTURE

二、架構示意圖

CLMS 將憑證管理、端點取證、反向代理與治理功能集中在同一平台。公開信任憑證可透過 ACME 流程管理,端點依註冊身分定期取得所需憑證;詳細網路路徑與權限邊界於導入時確認。

憑證生命週期與服務流量

憑證與身分來源

ACME 憑證來源
手動匯入/CSR 簽發
管理者與群組

MSun CLMS 控制中心

網域與憑證清單
續期與派送政策
角色權限、操作稽核

服務與端點

反向代理與後端服務
已註冊的取證端點
網域/群組各自管理

Proxy

路由規則與後端健康檢查

Certificate

ACME、匯入、撤銷與歸檔

Dispatch

端點註冊、比對與替換

Governance

RBAC、TOTP 與稽核

此圖依 CLMS 型錄 v3 的四大功能架構重繪為網頁文字圖;箭頭為主要管理關係,並非完整通訊時序。

端點取證時,型錄說明端點在本機產生金鑰及 CSR,完成身分註冊後排程比對憑證序號;僅在有變更時取回並原子替換。

03 / CAPABILITIES

三、功能說明

依 CLMS 正式型錄 v3 將功能整理成六組,對應憑證維運的日常流程。

01 / CERTIFICATE

ACME 與憑證生命週期

整域或單一網域可啟用 ACME 自動憑證;也支援匯入、CSR 簽發、重簽、歸檔、停用及撤銷管理。

02 / DISPATCH

端點定期取證

端點以一次性註冊碼建立身分,本機產生金鑰與 CSR。排程比對序號,僅在憑證變更時取回並替換。

03 / PROXY

反向代理與後端管理

集中設定路由規則、轉送路徑、後端健康檢查與服務分組,讓對外流量與憑證配置在同一平台管理。

04 / DELEGATION

群組與網域委派

將網域指派給不同群組,群組管理者只看見其管轄範圍,減少跨團隊共用管理權限的情況。

05 / IDENTITY

角色與雙因素驗證

型錄列有四種內建角色與自訂角色,並支援 TOTP 驗證及備用復原碼,協助管理平台帳號存取。

06 / AUDIT

操作稽核與備份

集中查詢系統操作、憑證異動與存取紀錄,搭配授權狀態查詢、備份與還原,支援日常管理。

04 / DEPLOYMENT

四、導入方式

導入應先釐清網域、憑證來源、端點及權責,再挑選一個可控的服務做試行。

1

盤點資產

列出網域、現有憑證、到期日、簽發來源、部署位置及負責團隊。

2

設定政策

定義群組委派、角色權限、續期窗口、代理規則與異常通知。

3

接入試行

選一組網域與端點,驗證 ACME、端點註冊、取證及憑證替換。

4

驗收擴大

核對服務連線、失敗保留機制、稽核紀錄與回復方式後逐批納管。

部署位置、網路設定、憑證來源及可支援端點應依實際環境評估;試行不代表所有系統都能直接套用相同設定。

05 / SPECIFICATIONS

五、產品規格

下表依 CLMS 型錄 v3 摘要;需要確認的環境與版本條件一併列出,方便資訊與資安團隊評估。

項目 型錄所列能力 評估時應確認
部署方式 Linux .deb 套件,systemd 服務管理 作業系統版本、主機資源與網路區域
憑證來源 RFC 8555 ACME、手動匯入、CSR 簽發與重簽 CA、網域驗證方式與 DNS 權限
生命週期 共用、歸檔/還原、停用、到期靜音、刪除與撤銷 各類憑證的保存及撤銷政策
端點註冊 一次性註冊碼;端點本機產生金鑰與 CSR 端點環境、管理權限與註冊流程
端點取證 排程比對序號,僅變更時取回並原子替換;失敗保留舊憑證 目標服務的重新載入與回復方式
代理服務 路由規則、路徑改寫、後端健康檢查、服務分組及回應快取 現有反向代理與流量切換條件
帳號權限 本地帳號、四種內建角色與自訂角色、群組委派、TOTP 管理責任、委派範圍與 MFA 政策
管理能力 稽核紀錄、SMTP 通知、備份與還原、授權配額查詢 通知對象、備份位置與保存週期
06 / USE CASES

六、應用情境與案例

以下為產品型錄支持的使用情境,尚未指涉特定客戶或實測數據。

情境 A / 多網域

SaaS 平台憑證維運

原有問題:客戶網域多,憑證狀態散在不同服務。

使用方式:集中盤點網域與憑證,依適用來源設定 ACME 續期。

可驗證成果:管理者可查詢憑證狀態、到期資訊與異動紀錄。

情境 B / 分支據點

遠端端點取證

原有問題:逐台傳送憑證與私鑰,維護步驟繁複。

使用方式:註冊端點後由端點定期比對並取回更新的憑證。

可驗證成果:可檢視端點指派與取證結果,減少人工檔案交付。

情境 C / 跨團隊

網域權責委派

原有問題:不同部門共用管理入口,難以區分可見與可改範圍。

使用方式:將網域指派給群組,依角色設定管理權限。

可驗證成果:各團隊只管理轄下網域,異動軌跡可供查詢。

07 / FAQ

七、常見問題

只能管理由 ACME 申請的憑證嗎?

型錄除 ACME 自動憑證外,也列有手動匯入、CSR 簽發及重簽流程;實際 CA 與網域驗證方式需於導入時確認。

端點的私鑰會上傳至 CLMS 嗎?

依型錄所述的端點取證流程,端點在本機產生金鑰與 CSR,私鑰不需由平台派送;其他匯入或代理情境應分別確認金鑰管理方式。

端點取證或替換失敗時怎麼辦?

型錄記載端點比對序號,僅在變更時取回並原子替換,失敗時保留舊憑證。告警、重試與服務回復仍須按現場條件測試。

不同團隊能只管理自己的網域嗎?

可透過群組指派網域,配合角色與自訂權限區分可見和可管理的範圍;實際權限矩陣需先規劃。

是否包含反向代理能力?

型錄列有路由規則、路徑改寫、後端健康檢查、服務分組及回應快取。既有代理設定是否可直接搬移,需依環境評估。

如何準備稽核資料?

平台可查詢憑證狀態、系統操作及存取紀錄。需要保存多久、由誰查閱及如何匯出,應依組織政策與部署設定確認。

08 / CATALOG

八、產品型錄

下載最新版型錄,查看完整功能規格與適用情境。網頁摘要與型錄 v3 使用同一資料基準。

MSun CLMS 產品型錄 v3 封面

MSun CLMS 產品型錄

PDF · v3 · 包含反向代理、憑證管理、端點派送與治理稽核規格。

前往下載專區

想了解 CLMS 如何接入現有憑證管理流程?

從網域、憑證與端點現況盤點開始,與晨陽科技討論適合的導入範圍。

聯絡晨陽科技

晨陽科技 MSun Technology · MSun CLMS 產品資訊 · 產品能力及支援環境以正式型錄與實際交付版本為準。

回上一頁